

Lägg till OAuth2 inloggningsuppgifter
OAuth2-inloggningsuppgifter används när en extern applikation ska kunna använda Sitevision som OAuth2-provider. Här anger du vilka behörigheter klienten kan begära, vilka redirect URI:er som är tillåtna och hur klienten ska autentisera sig.
En klient kan vara antingen public eller confidential:
- En public client har ingen klienthemlighet.
- En confidential client har en klienthemlighet.
Det påverkar hur klienten använder OAuth2-flödet och om PKCE krävs.
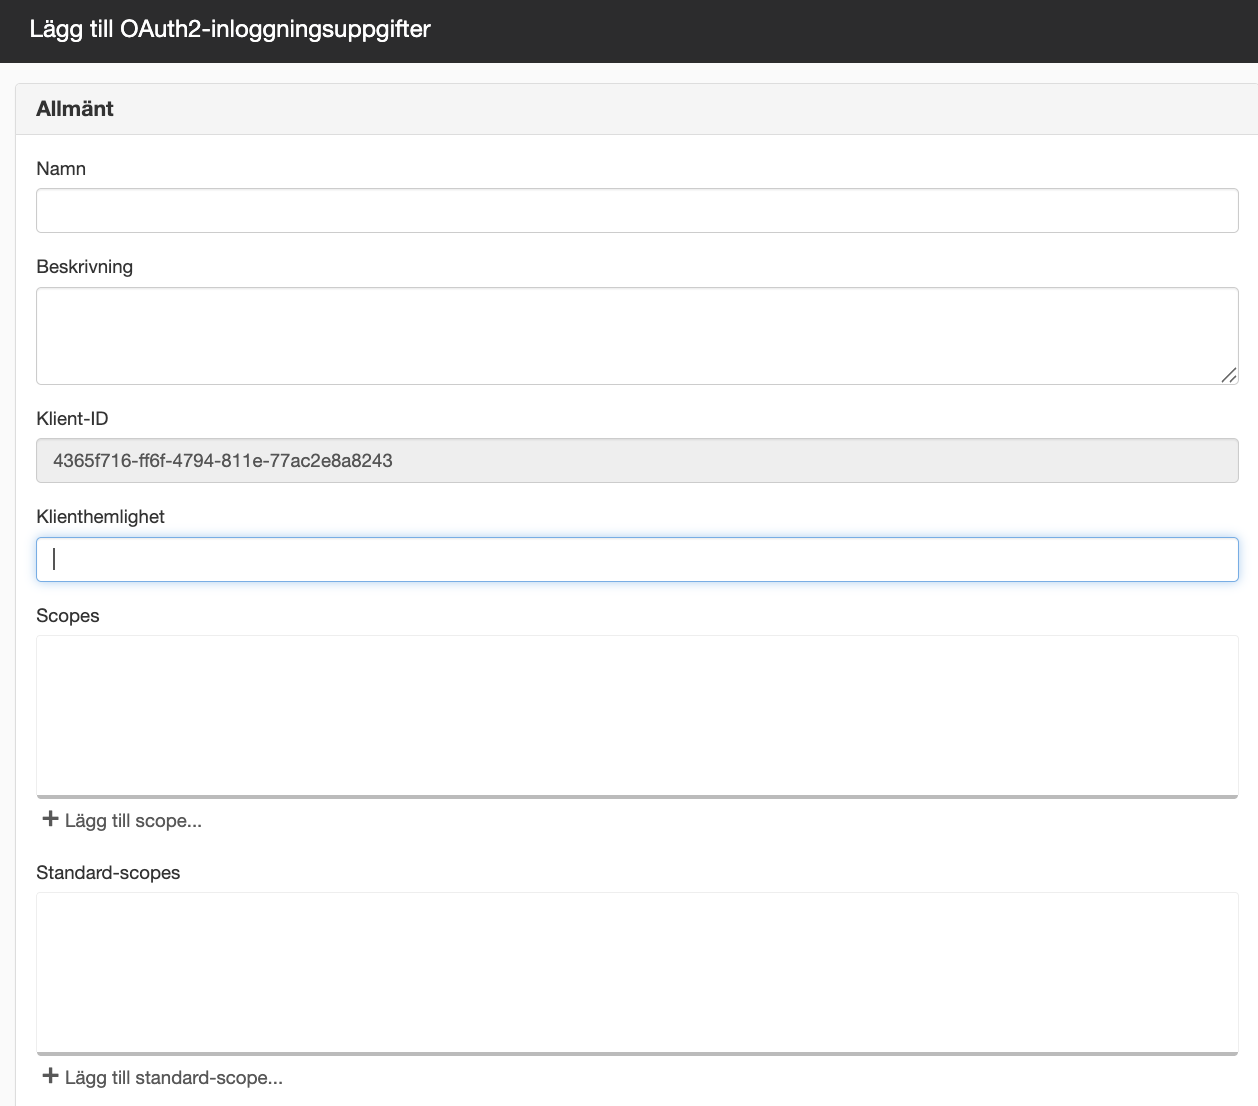
Allmänt
Namn
Namnet används för att identifiera klienten i Sitevision. Välj gärna ett namn som gör det tydligt vilken applikation eller integration som ska använda inloggningsuppgifterna.
Beskrivning
Här fyller du i en beskrivning av OAuth2-inloggningsuppgifterna.
Beskrivningen kan exempelvis innehålla information om vad inloggningsuppgifterna ska användas till, vilken applikation eller integration som använder dem, och vem som ansvarar för dem.
Klient-ID
Här får du ett unikt ID för klienten.
Detta ID används av den anslutande applikationen när den identifierar sig mot Sitevision som OAuth2-provider.
Klient-ID skapas av Sitevision och går inte att ändra
Klienthemlighet
Här kan du ange en klienthemlighet.
- Om fältet lämnas tomt blir klienten en public client.
- Om en klienthemlighet anges blir klienten en confidential client.
En confidential client kan använda klienthemligheten i token-steget. En public client använder i stället PKCE som skydd i authorization code-flödet.
Scopes
Scopes anger vilka behörigheter klienten kan begära.
Lägg till de scopes som klienten ska ha möjlighet att använda. Vilka scopes som behövs beror på vad den anslutande applikationen ska göra.
Klicka på länken Lägg till scope för att lägga till ett scope.
Undvik scopes som kräver admin-behörighet på resursservern. Om sådana scopes skickas med kan bara administratörer logga in
Standard-scopes
Standard-scopes används när klienten inte skickar med någon scope i inloggningsflödet.
Om klienten inte skickar några scopes kan Sitevision använda dessa standard-scopes i stället.
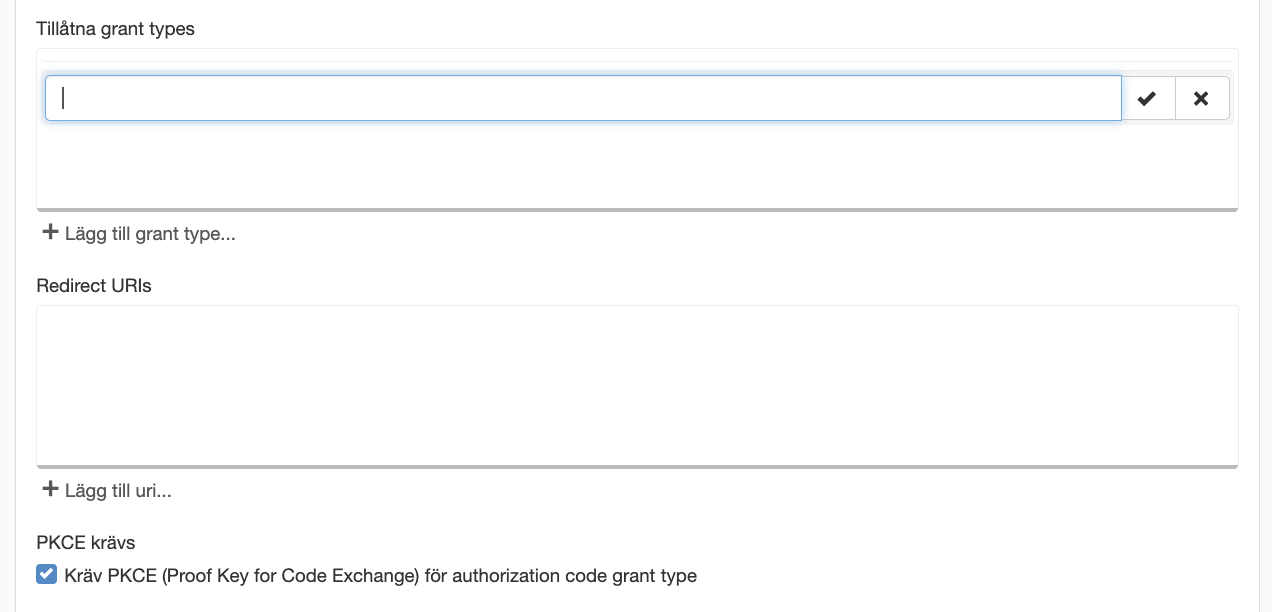
Tillåtna grant types
Här anger du vilka grant types klienten får använda.
Vanligtvis används:
- authorization_code - används när användaren loggar in och klienten får en authorization code.
- refresh_token - används när klienten senare behöver hämta en ny access token utan att användaren loggar in igen.
Redirect URIs
Redirect URIs anger vilka adresser Sitevision får skicka tillbaka användaren till efter en OAuth2-inloggning.
Här lägger du till de redirect URI:er som är tillåtna för klienten. Den redirect URI som skickas med i inloggningsflödet måste matcha en av de URI:er som finns angivna här.
Klicka på länken Lägg till uri för att lägga till en redirect URI.
PKCE krävs
Kräv PKCE (Proof Key for Code Exchange) för authorization code grant type
Bocka i denna ruta om du vill kräva PKCE. PKCE (Proof Key for Code Exchange) är ett extra skydd i authorization_code-flödet.
För public clients är PKCE nödvändigt eftersom klienten inte har någon klienthemlighet.
För confidential clients kan PKCE också användas, men det är inte alltid nödvändigt eftersom klienten dessutom kan autentisera sig med klienthemlighet.
Exempel
Public client
En public client har ingen klienthemlighet. Det kan till exempel vara en mobilapp, en webbläsarbaserad klient eller ett lokalt verktyg.
För sådana klienter används PKCE som skydd i inloggningsflödet.
Confidential client
En confidential client har en klienthemlighet. Det kan till exempel vara en serverbaserad integration eller en backend-applikation.
Dessa klienter kan autentisera sig med både klient-ID och klienthemlighet.
Denna sida publicerades:
 Skriv ut sida
help.sitevision.se hänvisar alltid till senaste versionen av Sitevision