

Legg til OAuth2-påloggingsopplysninger
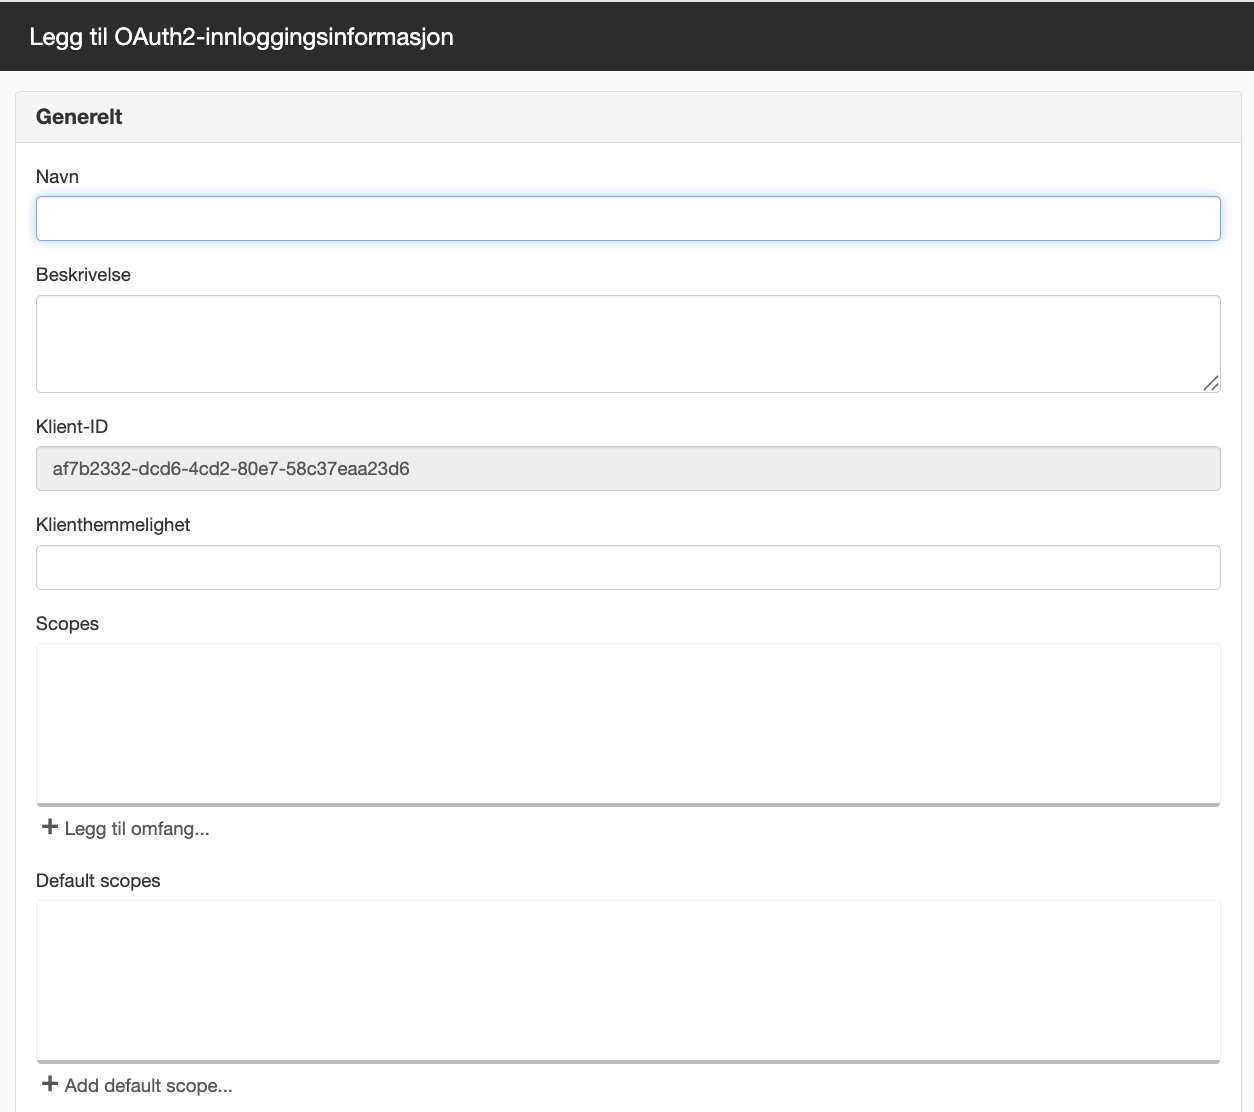
Generelt
OAuth2-påloggingsopplysninger brukes når en ekstern applikasjon skal kunne bruke Sitevision som OAuth2-leverandør. Her angir du hvilke tillatelser klienten kan be om og hvilke omdirigerings-URI-er som er tillatt.
Navn
Her fyller du inn et navn for påloggingsopplysningene.
Navnet brukes til å identifisere klienten i Sitevision. Velg gjerne et navn som tydelig angir hvilken applikasjon eller integrasjon som skal bruke påloggingsopplysningene.
Beskrivelse
Her fyller du inn en beskrivelse av hver OAuth2-pålogging.
Beskrivelsen kan for eksempel inneholde informasjon om hva påloggingsopplysningene skal brukes til, hvilken applikasjon eller integrasjon som bruker dem, og hvem som har ansvaret for dem.
Klient-ID
Her får du et unikt ID for klienten.
Denne ID-en brukes av den tilkoblede applikasjonen når den identifiserer seg overfor Sitevision som OAuth2-leverandør.
Klient-ID opprettes av Sitevision og kan ikke endres
Klienthemlighet
Här kan du ange en klienthemlighet.
- Om fältet lämnas tomt blir klienten en public client.
- Om en klienthemlighet anges blir klienten en confidential client.
En confidential client kan använda klienthemligheten i token-steget. En public client använder i stället PKCE som skydd i authorization code-flödet.
Scopes
Scopes angir hvilke tillatelser klienten kan be om.
Legg til de scopes som klienten skal ha mulighet til å bruke. Hvilke scopes som trengs, avhenger av hva den tilkoblede applikasjonen skal gjøre.
Klikk på lenken «Legg til scope» for å legge til et scope.
Unngå omfang som krever administratorrettigheter på ressursserveren. Hvis slike omfang sendes med, kan bare administratorer logge seg inn
Default scopes
Default scopes brukes når klienten ikke sender med noen scope i påloggingsflyten.
Hvis klienten ikke sender noen scopes, kan Sitevision bruke disse default scopes i stedet.
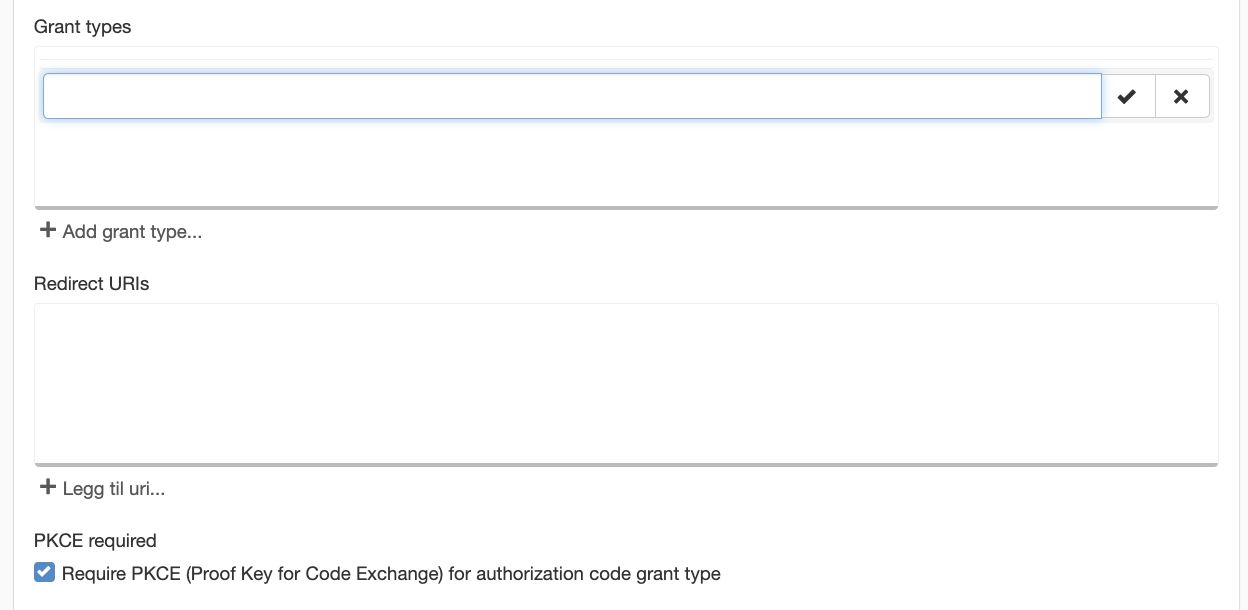
Grant types
Her angir du hvilke grant-typer klienten får bruke.
Vanligvis brukes:
- authorization_code – brukes når brukeren logger seg inn og klienten mottar en autorisasjonskode.
- refresh_token – brukes når klienten senere trenger å hente et nytt tilgangstoken uten at brukeren må logge seg inn på nytt.
Redirect URIs
Redirect-URIs angir hvilke adresser Sitevision kan sende brukeren tilbake til etter en OAuth2-pålogging.
Her legger du til de redirect-URIs som er tillatt for klienten. Redirect-URIs som sendes med i påloggingsflyten må samsvare med en av URI-ene som er angitt her.
Klikk på lenken «Legg til URI» for å legge til en Redirect URI.
PKCE required
Krev PKCE (Proof Key for Code Exchange) for autorisasjonskode-tildelingstypen
Merk av i denne boksen hvis du vil kreve PKCE. PKCE (Proof Key for Code Exchange) er en ekstra sikkerhetsfunksjon i autorisasjonskode-flyten.
For offentlige klienter er PKCE nødvendig, siden klienten ikke har noen klienthemmelighet.
For konfidensielle klienter kan PKCE også brukes, men det er ikke alltid nødvendig, siden klienten i tillegg kan autentisere seg med klienthemmeligheten.
Exempel
Public client
En public client har ingen klienthemlighet. Det kan till exempel vara en mobilapp, en webbläsarbaserad klient eller ett lokalt verktyg.
För sådana klienter används PKCE som skydd i inloggningsflödet.
Confidential client
En confidential client har en klienthemlighet. Det kan till exempel vara en serverbaserad integration eller en backend-applikation.
Dessa klienter kan autentisera sig med både klient-ID och klienthemlighet.
Denne siden ble publisert:
 Skriv ut siden
help.sitevision.no henviser alltid til den nyeste versjonen av Sitevision