

Guide SAML
SAML står for Security Assertion Markup Language og er en XML-basert åpen standard for utveksling av autentisering og fullmakter.
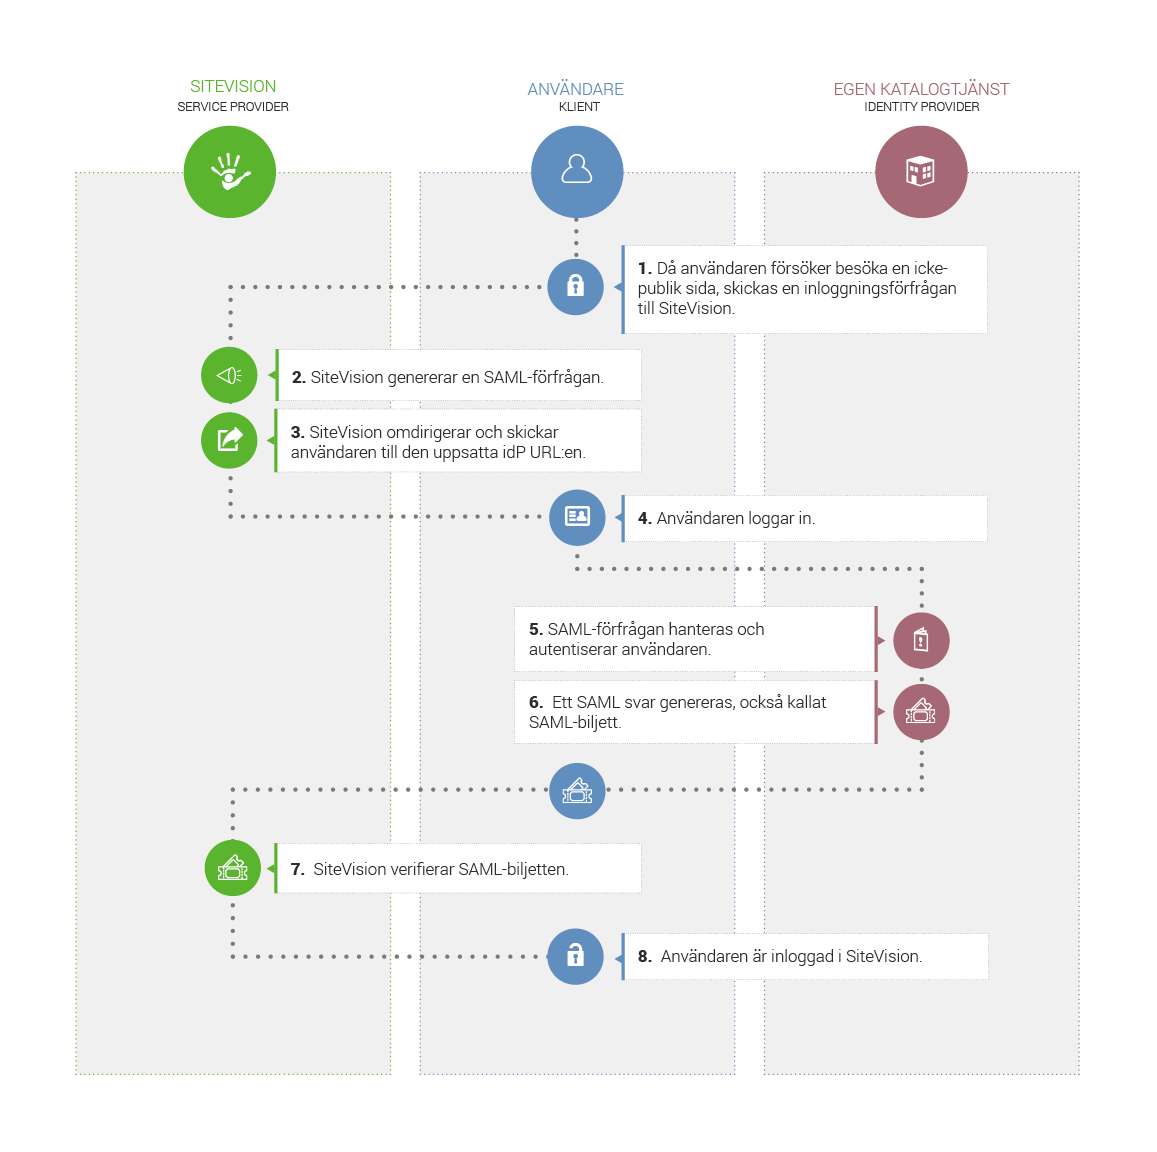
SAML er en føderert innloggingsmetode som gjør det mulig å logge inn på et nettsted i Sitevision med kontoer fra din egen katalogtjeneste, uten å måtte være direkte koblet til Sitevision. Når noen surfer til en adresse som krever innlogging, blir de omdirigert til en IDP-tjeneste der brukeren logger inn. Når påloggingen er fullført, legges et skjema med signert informasjon ut på nettstedet i Sitevision. Se hele kontrollflyten i bildet nedenfor. IdP-tjenesten ligger utenfor Sitevision i ditt eget miljø.
Grunnleggende om SAML
SAML definerer to grunnleggende roller: Identity Provider (idP) og Service Provider (SP).
Identitetsleverandør
Identitetsleverandøren, også kjent som idP, lagrer all informasjon om brukerkontoer og passord. IdP-ens jobb er å autentisere brukere og utstede en såkalt «SAML-billett» som viser at brukeren er logget inn. Eksempler på idP-tjenester er ADFS, Portwise og Mobilityguard.
Tjenesteleverandør
Service Provider, også kalt SP, er Sitevision i dette tilfellet. SP kontrollerer SAML-billetten og gir brukeren riktig tilgang til Sitevision.
Konfigurere SAML-pålogging i Sitevision
Begynn med å konfigurere idP-en. Når den er satt opp og oppfyller kravene i Sitevision, går du videre til å sette opp nettstedet i Sitevision (SP).
For at SAML skal fungere korrekt, må brukerne få tilgang til nettstedet via https. Det anbefales derfor å bruke "Krev HTTPS" i innstillingene for tilgangskrav.
Hvis påloggingen mislykkes, for eksempel på grunn av feil konfigurasjon, må du starte nettleseren på nytt/bytte nettleser for å prøve på nytt.
Denne funksjonen krever en Sitevision Portal og en lisens for SAML. Deretter må du starte serveren på nytt for at lisensen skal være gyldig.
The page published:
 Print page
help.sitevision.se always refers to the latest version of Sitevision